数字货币交易所的SOC安全团队:人员配置、职责分工与实战经验
干加密安全这些年数字货币soc团队,见过太多交易所被拖垮不是因为技术不够,而是安全运营团队压根没搭对。今天把SOC团队怎么建、怎么转,掰开说清楚。
SOC在数字货币场景下不是摆设,是7×24盯盘的安全中台。团队核心就干三件事:监控告警、事件响应、威胁溯源。交易所资产上亿,一个钱包异常转账没被及时拦住,可能就是几千万的窟窿。所以SOC不是"有就行",是要真能扛住攻击的。
人员配置上,最小可用团队至少六人。三班倒盯着SIEM和日志,两个分析师轮班覆盖监控;一个事件响应lead,专管升级和协调;一个威胁情报岗,负责盯暗网、竞品漏洞和新型攻击手法;再加一个SOC经理做排班和流程优化。人再少,轮岗一断,告警就成哑巴。
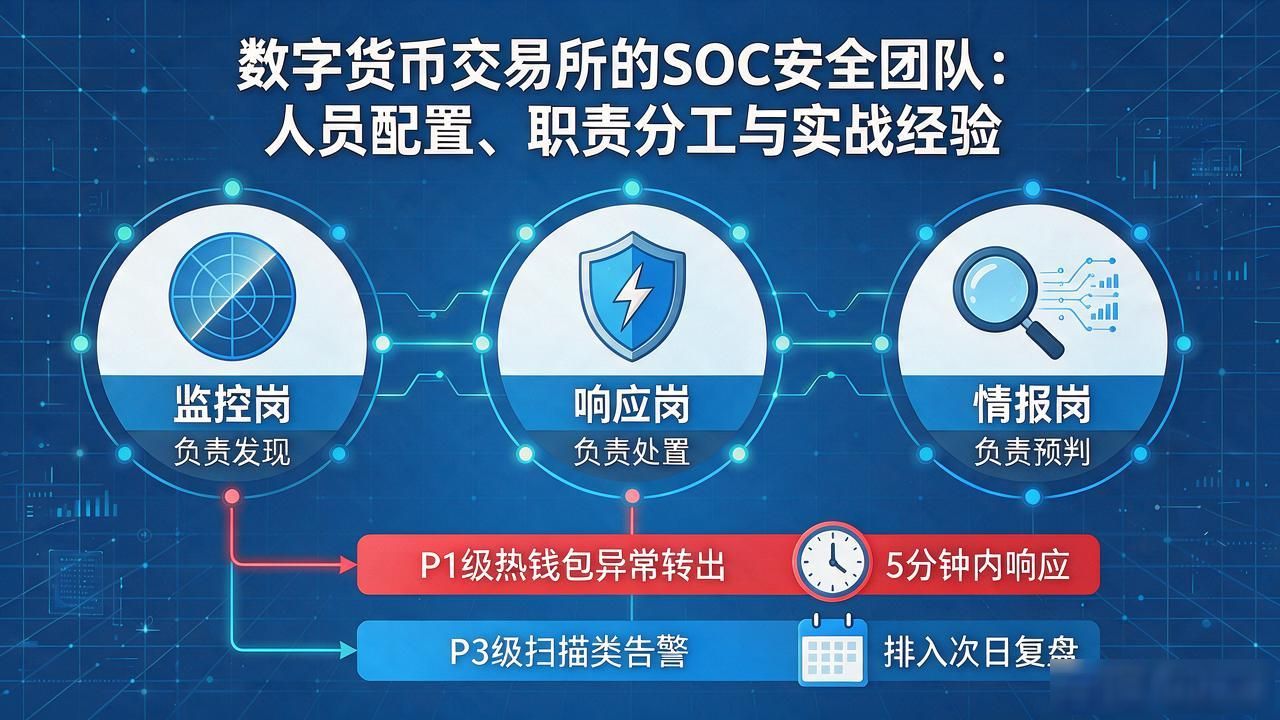
职责边界要划死。监控岗只负责"发现",响应岗负责"处置",情报岗负责"预判"。告警分级标准必须写进SOP,P1级比如热钱包异常转出,五分钟内必须响应;P3级扫描类告警可以排进次日复盘。边界模糊的团队数字货币交易所的SOC安全团队:人员配置、职责分工与实战经验,出了事全是扯皮,用户资产等不起。
实战里最忌讳工具堆砌。我见过堆了十几套设备,告警量日均八千条,分析师根本看不过来。不如砍到核心三套:SIEM、EDR、链上交易监控平台。工具少、数据通路清晰,响应速度反而上得来。
你现在团队里,告警从产生到响应闭环平均要多久?如果超过十五分钟,问题大概率不在工具,在流程。


