数字货币内部配置要求到底怎么定?搞不准则后患无穷,实操要点必须吃透
我在某金融集团负责数字货币系统上线那两年,最深切的体会是:内部配置不是设好参数就完事,而是一套权限、密钥、审计、灾备交织在一起的系统工程。很多团队把配置当普通技术文档数字货币内部配置要求到底怎么定?搞不准则后患无穷,实操要点必须吃透,实际上它直接关系资金安全和合规底线。配置颗粒度、审批流程、变更留痕,每一项都决定系统扛不扛得住压力。
密钥管理是配置的核心。我们采用冷热钱包分离方案,热钱包只保留日常支付额度对应的私钥,冷钱包助记词分片存放在不同物理位置,任何单人无法独立完成签名。网络节点至少部署三个独立验证节点,IP分散在不同机房,防止单点故障导致交易验证中断。签名参数写死在配置文件中,禁止运行时动态修改。
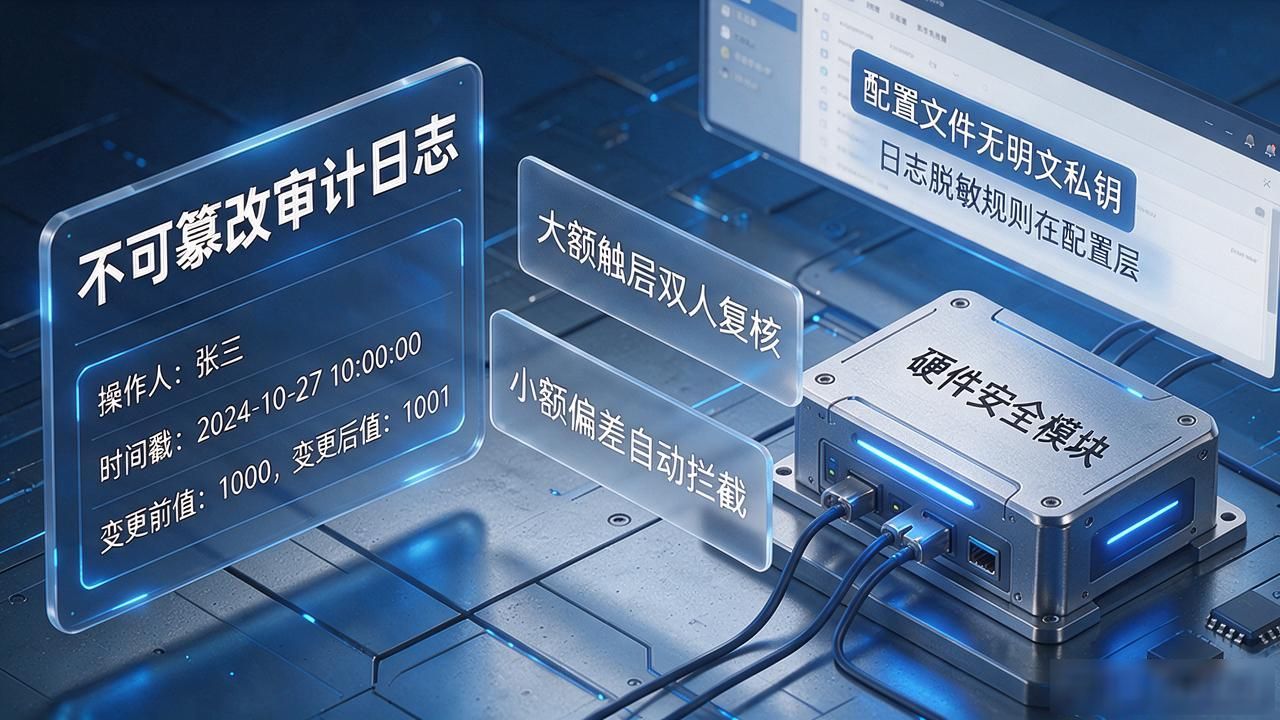
风控配置最容易被低估。我们要求每笔交易的配置变更记录写入不可篡改的审计日志,记录操作人、时间戳、变更前后值。异常告警分两级:小额偏差自动拦截,大额触发双人复核。配置文件中不允许出现明文私钥,敏感参数通过硬件安全模块注入,日志脱敏规则在配置层就写好。
实操中最常踩的坑是配置版本管理。我们吃过一次亏:热修复把验证节点地址改错,回滚时发现上一版配置已被覆盖数字货币内部配置要求,折腾六小时才恢复。后来把配置纳入Git,每次变更走审批加灰度发布,生产环境保留最近三个完整快照。灾备配置不是有就行,得定期做全量恢复演练,真正验证RTO和RPO指标。


